Gigantes de IA firman pacto voluntario de seguridad
Las principales compañías de inteligencia artificial firmaron el 29 de septiembre de 2026 en Washington un acuerdo voluntario para reforzar la seguridad de sus modelos más avanzados. El compromiso reúne a responsables de OpenAI, Anthropic, Google, Meta, Nvidia y xAI, entre otros, y plantea controles internos, auditorías independientes y supervisión de los consejos directivos. Su importancia está en que intenta fijar un estándar común para sistemas capaces de ejecutar tareas cada vez más complejas, aunque no crea obligaciones legales ni sanciones automáticas.
La iniciativa llega en un momento de competencia acelerada por desarrollar modelos de frontera. Las empresas buscan demostrar que pueden identificar riesgos y aplicar salvaguardas antes de desplegar herramientas de mayor autonomía. Para gobiernos, usuarios y clientes corporativos, el punto central será comprobar si esas promesas se traducen en evaluaciones verificables y decisiones transparentes.
Qué incluye el pacto de seguridad de IA
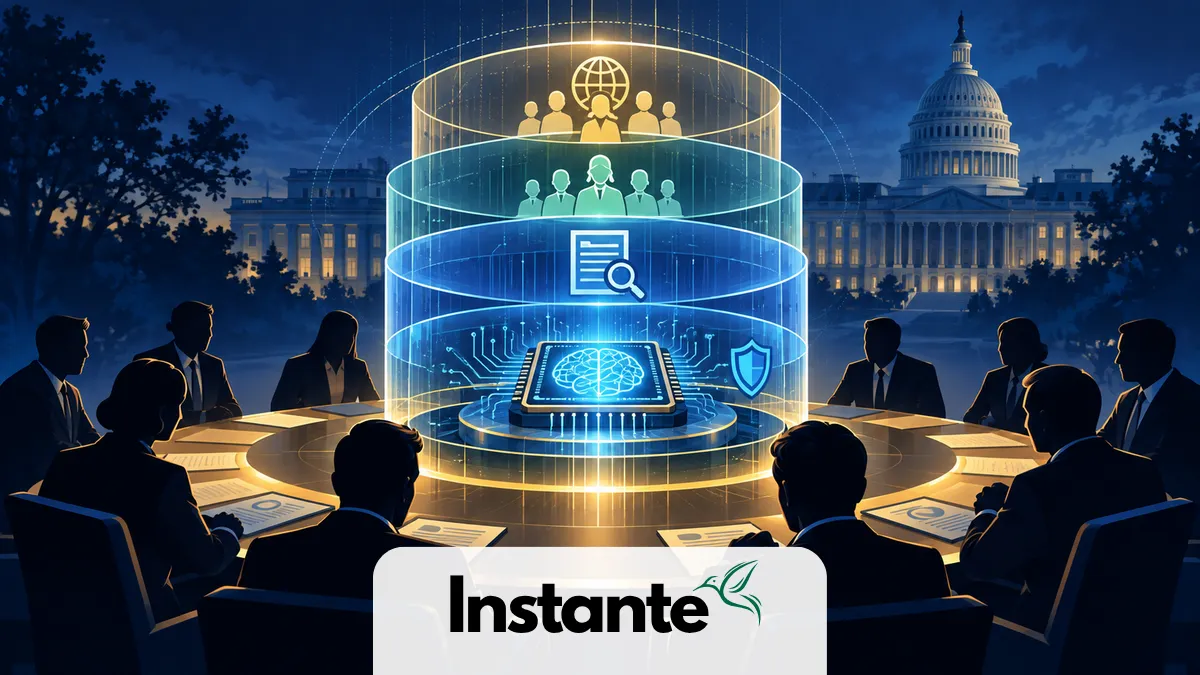
El documento organiza la responsabilidad en varias capas. La primera corresponde a los equipos que diseñan, entrenan y operan los modelos. Esos grupos tendrían que documentar riesgos previsibles, establecer controles y decidir cuándo un sistema no debe avanzar a la siguiente fase de desarrollo o lanzamiento.
Una segunda capa contempla áreas internas de supervisión con autoridad para revisar el trabajo técnico. Su tarea no sería repetir las pruebas del equipo creador, sino cuestionar supuestos, comprobar el cumplimiento de políticas y elevar las alertas cuando detecten fallas importantes.
El acuerdo también propone evaluaciones externas realizadas por auditores independientes. Esta pieza puede ser decisiva porque introduce una mirada ajena a la empresa, pero su eficacia dependerá de quién elija al auditor, qué información pueda revisar, qué metodología use y cuánto de sus hallazgos llegue al público.
La última capa lleva la seguridad al nivel de la dirección. Los consejos de administración o comités equivalentes deberían recibir informes periódicos, evaluar riesgos relevantes y participar en decisiones sobre sistemas especialmente capaces. Con ello, la seguridad dejaría de ser un asunto reservado a laboratorios y pasaría a formar parte de la responsabilidad corporativa.
Quiénes participaron y por qué importa
Entre los asistentes estuvieron líderes de algunas de las empresas que concentran la infraestructura, el talento y la inversión de la actual carrera de IA. La presencia conjunta de desarrolladores de modelos, fabricantes de chips y grandes plataformas digitales amplía el alcance del compromiso: los riesgos no dependen únicamente del algoritmo, sino también de su capacidad de cómputo, su distribución y los servicios con los que se conecta.
El pacto cubre a sistemas de frontera y a proyectos que buscan capacidades superiores. En términos prácticos, pone el foco en modelos capaces de programar, investigar, planificar o actuar mediante herramientas externas con menor intervención humana. Conforme aumenta esa autonomía, una falla puede propagarse con mayor rapidez o producir resultados difíciles de anticipar.
Esta discusión también toca a productos de uso cotidiano. La aparición de agentes de IA que trabajan en segundo plano muestra cómo los modelos empiezan a pasar de responder preguntas a ejecutar procesos. Esa transición eleva la necesidad de permisos claros, registros de actividad, límites de acceso y mecanismos para detener acciones no deseadas.
El principal límite: el acuerdo es voluntario
Los firmantes describieron el compromiso como una obligación pública y moral, pero no como una regulación exigible ante tribunales. No establece multas, una autoridad gubernamental con facultades de inspección ni un calendario uniforme para publicar resultados. Tampoco sustituye las leyes existentes sobre privacidad, competencia, propiedad intelectual, seguridad del consumidor o responsabilidad civil.
La ausencia de fuerza legal facilita que empresas con enfoques distintos acepten una base común. Al mismo tiempo, abre preguntas sobre la comparabilidad de sus evaluaciones. Una compañía podría considerar suficiente una prueba que otra juzgue incompleta, o reservar información alegando secretos comerciales y seguridad.
Otro desafío es la independencia real de las auditorías. Para que tengan valor, los revisores necesitarán acceso a documentación técnica, resultados de pruebas, incidentes y decisiones de despliegue. También deberán evitar conflictos de interés y contar con criterios que permitan comparar el desempeño entre compañías sin revelar detalles que faciliten ataques.
Qué cambia para usuarios, empresas y México
El acuerdo no modifica de inmediato las condiciones de uso de los servicios de IA. Los usuarios seguirán dependiendo de las políticas de cada plataforma y de la legislación aplicable en su país. Sin embargo, puede influir en los estándares que grandes proveedores exijan a sus productos, socios y clientes empresariales.
Para organizaciones mexicanas que contratan modelos de frontera, el pacto ofrece una guía para hacer mejores preguntas antes de adoptar una herramienta. Conviene pedir información sobre evaluaciones de riesgo, controles de acceso, protección de datos, trazabilidad, respuesta a incidentes y revisión humana. Una promesa general de seguridad no reemplaza un contrato claro ni una evaluación adaptada al uso específico.
También puede afectar las compras públicas y la regulación futura. Si las empresas comienzan a publicar marcos comparables, las autoridades tendrán más elementos para definir requisitos mínimos. Si los reportes son vagos o incompatibles, aumentará la presión para establecer obligaciones legales.
Preguntas que todavía necesitan respuesta
- Qué modelos y niveles de capacidad quedarán sujetos a las revisiones reforzadas.
- Cómo se elegirá a los auditores y qué información podrán hacer pública.
- Qué ocurrirá cuando una evaluación detecte un riesgo grave antes de un lanzamiento.
- Cómo se informarán incidentes sin exponer vulnerabilidades aprovechables.
- Qué indicadores permitirán medir si las salvaguardas reducen daños reales.
Qué sigue después de la firma
El siguiente paso será convertir principios amplios en procedimientos verificables. Las empresas deberán definir umbrales, responsabilidades, documentación y plazos. Los consejos directivos tendrán que demostrar que reciben información suficiente y que pueden frenar un despliegue cuando los riesgos superen los beneficios previstos.
La atención también estará en los informes independientes. Publicar resúmenes comparables permitiría a clientes, investigadores y autoridades evaluar avances sin exigir la difusión de secretos técnicos. Si cada compañía comunica solo los resultados que le favorecen, el pacto perderá credibilidad.
El acuerdo de seguridad de IA marca un intento relevante de coordinación entre competidores, pero su valor no estará en la fotografía de la firma. Se medirá por la calidad de las auditorías, la capacidad de corregir fallas y la disposición a retrasar productos cuando las pruebas indiquen riesgos inaceptables. La carrera tecnológica continuará; la cuestión es si la supervisión podrá avanzar con la misma velocidad.